Domain protekt24.de kaufen?
Wir ziehen mit dem Projekt
protekt24.de um.
Sind Sie am Kauf der Domain
protekt24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain protekt24.de kaufen?
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Supermicro-AOM-TPM-9672V-TPM-2
Top-Angebote
Produkte zum Begriff Supermicro-AOM-TPM-9672V-TPM-2:
-
Prusikin, Michael: Die Französische Verteidigung - Band 2Die Französische Verteidigung - Band 2 , Die Französische Verteidigung ist eine traditionsreiche Eröffnung, die seit dem 19. Jahrhundert große Popularität genießt. Sie war und ist fester Bestandteil im Repertoire vieler Weltklassespieler, darunter Alexander Aljechin, Michail Botwinnik, Viktor Kortschnoj, Vasyl Ivanchuk und Magnus Carlsen. Warum haben Spieler mit unterschiedlichsten Spielstilen die Französische Verteidigung in ihr Repertoire aufgenommen? Ganz einfach: Diese Eröffnung bietet eine außergewöhnliche Vielseitigkeit. Sie vereint große Sicherheit mit hervorragenden Konterchancen und ermöglicht es, das Spielgeschehen aktiv zu gestalten. Dieser zweibändige Videokurs bietet Ihnen ein vollständiges und zuverlässiges Repertoire für Schwarz gegen 1.e4. Erfahren Sie, wie Sie mit der Französischen Verteidigung erfolgreich kontern und Ihre Gegner überraschen können. Werden Sie Teil einer langen Tradition und meistern Sie eine Eröffnung, die seit Generationen Schachspieler begeistert. Inhalt: Die Vorstossvariante mit 3.e5, Abtauschvariante mit 3.exd5, Königsindischer Angriff mit 2.d3 & Nebenvarianten ¿ Laufzeit: 3 Stunden ¿ Mit interaktivem Training inklusive Videofeedback ¿ Extra: Training mit ChessBase apps - Verinnerlichen Sie das Eröffnungsrepertoire und spielen Schlüsselstellungen gegen Fritz Inklusive Download & Stream für iPad, Tablet etc: kann mit eingedrucktem Key freigeschaltet werden Systemvoraussetzungen: Mindestens: Pentium III 1 GHz, 1 GB RAM, Windows 8.1, DirectX9 Grafikkarte mit 256 MB RAM, DVD-ROM Laufwerk, Windows Media Player 9 und Internetverbindung zur Programmaktivierung. Empfohlen: PC Intel Core i7, 2.8 GHz, 4 GB RAM, Windows 11, DirectX10 Grafikkarte (oder kompatibel) mit 514 MB RAM oder mehr, 100% DirectX10 kompatible Soundkarte, Windows Media Player 11, DVD-ROM Laufwerk und Internetverbindung zur Programmaktivierung. , Besen > Besen & Kehrbleche , Erscheinungsjahr: 20240802, Produktform: DI, Titel der Reihe: Fritztrainer - Interaktives Video-Schachtraining##, Autoren: Prusikin, Michael, Keyword: Schach; Schacheröffnung; Schachtraining, Fachschema: Schach / Software~Schach / Verteidigung~Verteidigung (Schach), Warengruppe: Software/Sport/Sonstige Sportarten, Fachkategorie: Andere Sportarten und sportliche Wettbewerbe, Sekunden: 180, UNSPSC: 85234910, Warenverzeichnis für die Außenhandelsstatistik: 85234910, Verlag: Chess Base, Verlag: Chess Base, Verlag: ChessBase GmbH, Länge: 185, Breite: 135, Höhe: 17, Gewicht: 83, Produktform: DVD-ROM, Genre: Software, Genre: Software,31,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
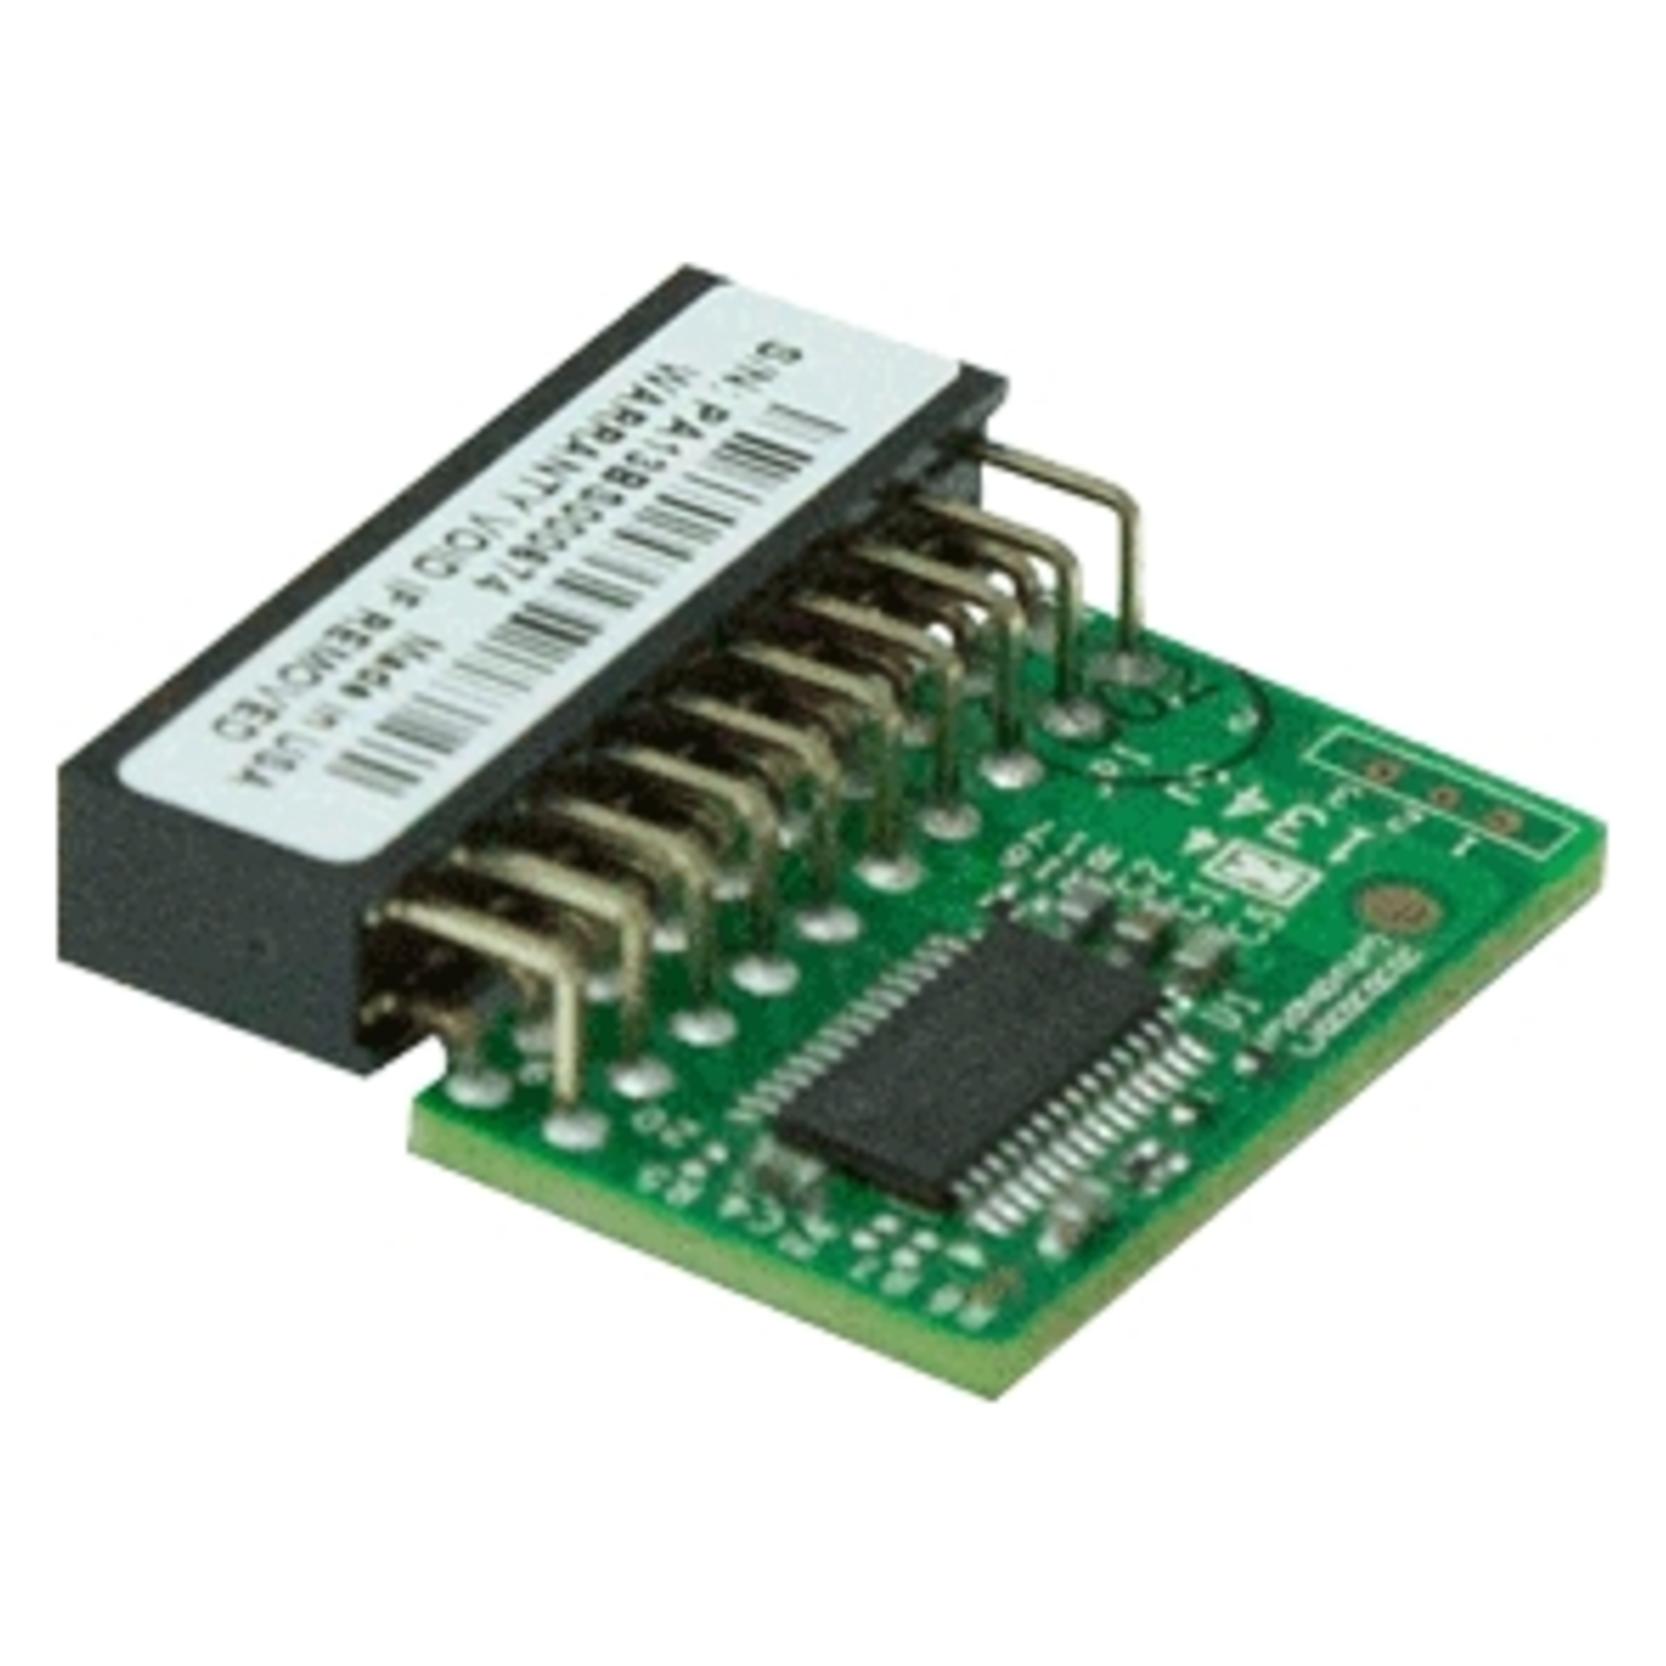
Supermicro Add-on Modul AOM-TPM-9665V-C (AOM-TPM-9665V-C)Produktbeschreibung: Supermicro AOM-TPM-9665V-C - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 0,8 cm x 2,6 cm x 2,5 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Zufallszahlengenerator (ZZG), Tick-Counter mit Sabotageüberwachung, Schutz gegen Wörterbuchangriff, Endorsement-Schlüssel (ES), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE)52,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann ich TPM unter Windows 2 aktivieren?
Um TPM (Trusted Platform Module) unter Windows 10 zu aktivieren, müssen Sie zuerst das BIOS oder UEFI Ihres Computers öffnen und sicherstellen, dass TPM aktiviert ist. Anschließend können Sie in den Windows-Einstellungen unter "Update und Sicherheit" zu "Gerätesicherheit" navigieren und dort TPM aktivieren. Beachten Sie, dass nicht alle Computer TPM unterstützen, daher sollten Sie vorher überprüfen, ob Ihr Gerät TPM-fähig ist. **
-
Was ist der TPM 2 Bug in Valorant?
Der TPM 2 Bug in Valorant bezieht sich auf ein Problem mit dem Trusted Platform Module (TPM) 2.0, das bei einigen Spielern auftritt. Es führt dazu, dass das Spiel nicht gestartet werden kann oder abstürzt. Riot Games, der Entwickler von Valorant, arbeitet an einer Lösung für dieses Problem. In der Zwischenzeit können betroffene Spieler versuchen, ihre TPM-Firmware zu aktualisieren oder andere mögliche Lösungen auszuprobieren, die von der Community vorgeschlagen werden. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **

Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff Supermicro-AOM-TPM-9672V-TPM-2:
-
Prusikin, Michael: Die Französische Verteidigung - Band 2Die Französische Verteidigung - Band 2 , Die Französische Verteidigung ist eine traditionsreiche Eröffnung, die seit dem 19. Jahrhundert große Popularität genießt. Sie war und ist fester Bestandteil im Repertoire vieler Weltklassespieler, darunter Alexander Aljechin, Michail Botwinnik, Viktor Kortschnoj, Vasyl Ivanchuk und Magnus Carlsen. Warum haben Spieler mit unterschiedlichsten Spielstilen die Französische Verteidigung in ihr Repertoire aufgenommen? Ganz einfach: Diese Eröffnung bietet eine außergewöhnliche Vielseitigkeit. Sie vereint große Sicherheit mit hervorragenden Konterchancen und ermöglicht es, das Spielgeschehen aktiv zu gestalten. Dieser zweibändige Videokurs bietet Ihnen ein vollständiges und zuverlässiges Repertoire für Schwarz gegen 1.e4. Erfahren Sie, wie Sie mit der Französischen Verteidigung erfolgreich kontern und Ihre Gegner überraschen können. Werden Sie Teil einer langen Tradition und meistern Sie eine Eröffnung, die seit Generationen Schachspieler begeistert. Inhalt: Die Vorstossvariante mit 3.e5, Abtauschvariante mit 3.exd5, Königsindischer Angriff mit 2.d3 & Nebenvarianten ¿ Laufzeit: 3 Stunden ¿ Mit interaktivem Training inklusive Videofeedback ¿ Extra: Training mit ChessBase apps - Verinnerlichen Sie das Eröffnungsrepertoire und spielen Schlüsselstellungen gegen Fritz Inklusive Download & Stream für iPad, Tablet etc: kann mit eingedrucktem Key freigeschaltet werden Systemvoraussetzungen: Mindestens: Pentium III 1 GHz, 1 GB RAM, Windows 8.1, DirectX9 Grafikkarte mit 256 MB RAM, DVD-ROM Laufwerk, Windows Media Player 9 und Internetverbindung zur Programmaktivierung. Empfohlen: PC Intel Core i7, 2.8 GHz, 4 GB RAM, Windows 11, DirectX10 Grafikkarte (oder kompatibel) mit 514 MB RAM oder mehr, 100% DirectX10 kompatible Soundkarte, Windows Media Player 11, DVD-ROM Laufwerk und Internetverbindung zur Programmaktivierung. , Besen > Besen & Kehrbleche , Erscheinungsjahr: 20240802, Produktform: DI, Titel der Reihe: Fritztrainer - Interaktives Video-Schachtraining##, Autoren: Prusikin, Michael, Keyword: Schach; Schacheröffnung; Schachtraining, Fachschema: Schach / Software~Schach / Verteidigung~Verteidigung (Schach), Warengruppe: Software/Sport/Sonstige Sportarten, Fachkategorie: Andere Sportarten und sportliche Wettbewerbe, Sekunden: 180, UNSPSC: 85234910, Warenverzeichnis für die Außenhandelsstatistik: 85234910, Verlag: Chess Base, Verlag: Chess Base, Verlag: ChessBase GmbH, Länge: 185, Breite: 135, Höhe: 17, Gewicht: 83, Produktform: DVD-ROM, Genre: Software, Genre: Software,31,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Wie kann ich TPM unter Windows 2 aktivieren?
Um TPM (Trusted Platform Module) unter Windows 10 zu aktivieren, müssen Sie zuerst das BIOS oder UEFI Ihres Computers öffnen und sicherstellen, dass TPM aktiviert ist. Anschließend können Sie in den Windows-Einstellungen unter "Update und Sicherheit" zu "Gerätesicherheit" navigieren und dort TPM aktivieren. Beachten Sie, dass nicht alle Computer TPM unterstützen, daher sollten Sie vorher überprüfen, ob Ihr Gerät TPM-fähig ist. **
-
Was ist der TPM 2 Bug in Valorant?
Der TPM 2 Bug in Valorant bezieht sich auf ein Problem mit dem Trusted Platform Module (TPM) 2.0, das bei einigen Spielern auftritt. Es führt dazu, dass das Spiel nicht gestartet werden kann oder abstürzt. Riot Games, der Entwickler von Valorant, arbeitet an einer Lösung für dieses Problem. In der Zwischenzeit können betroffene Spieler versuchen, ihre TPM-Firmware zu aktualisieren oder andere mögliche Lösungen auszuprobieren, die von der Community vorgeschlagen werden. **
Ähnliche Suchbegriffe für Supermicro-AOM-TPM-9672V-TPM-2
-
Supermicro Add-on Modul AOM-TPM-9665V-C (AOM-TPM-9665V-C)Produktbeschreibung: Supermicro AOM-TPM-9665V-C - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 0,8 cm x 2,6 cm x 2,5 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Zufallszahlengenerator (ZZG), Tick-Counter mit Sabotageüberwachung, Schutz gegen Wörterbuchangriff, Endorsement-Schlüssel (ES), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE)52,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Supermicro AOM-TPM-9670V-S TPM Server security module Zubehör Mainboards (AOM-TPM-9670V-S-O)Produktbeschreibung: Supermicro Add-on Module AOM-TPM-9670V-S - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 2,613 cm x 1,464 cm x 0,993 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE), AMD Secure Virtual Machine Architecture support, Random Number Generator (RNG), Entwickelt für: UP Storage SuperServer 540P-E1CTR36L52,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.